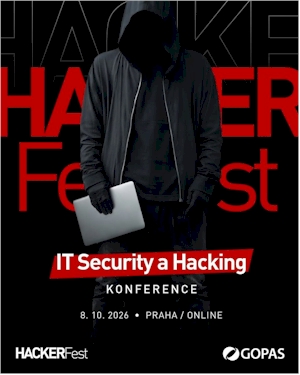
14. ročník konference HackerFest proběhne již ve čtvrtek 8. října v Praze
HackerFest se dlouhodobě věnuje aktuálním technikám kybernetických útoků a především tomu, jak je včas odhalovat a jak proti nim chránit firemní infrastrukturu. Konference je určena zejména CIO, IT ředitelům a manažerům, IT Security manažerům, bezpečnostním specialistům, ale také všem, kteří se profesně nebo odborně zajímají o IT bezpečnost, hacking a etický hacking.
HackerFest 2026 konference se letos uskuteční již počtrnácté. Ve čtvrtek 8. 10. 2026 se v pražském CineStar Černý Most setkají bezpečnostní experti, penetrační testeři i IT specialisté. Konference se bude možné zúčastnit také online prostřednictvím živého streamu.
Letošní program se zaměří mimo jiné na nová bezpečnostní rizika spojená s AI a Model Context Protocol, útoky na moderní Active Directory nebo zranitelnosti běžných síťových služeb.
"Kybernetická bezpečnost se mění spolu s technologiemi, které firmy začínají používat. Dnes už nejde jen o tradiční útoky na servery nebo koncová zařízení. Nové možnosti pro útočníky přináší cloud, stále složitější firemní infrastruktura a velmi rychle také AI a její propojování s interními systémy a daty. HackerFest proto stavíme především na praktických tématech a reálných scénářích, se kterými se bezpečnostní specialisté mohou setkat," říká Jan Dvořák, výkonný ředitel Počítačové školy GOPAS, která konferenci pořádá.
HackerFest 2026 živě i online
HackerFest proběhne stejně jako v předchozích letech v hybridním formátu. Fyzická část konference se uskuteční 8. 10. 2026 v CineStar Praha - Černý Most, přičemž všechny přednášky budou současně streamovány online v reálném čase.
Účastníci fyzické i online varianty navíc po skončení akce získají 10denní přístup do archivu přednášek, takže se budou moci k jednotlivým tématům následně vrátit.
Expert partnerem konference je společnost nethost. Community partnery jsou LLPA a Microsoft.
HackerFest 2026 - vybraná témata konference
AI konektory jako nová cesta k firemním datům
Jedním z aktuálních témat letošního HackerFestu bude bezpečnost rychle se rozvíjejícího světa AI. Martin Haller se v přednášce "MCP: Model Context Problém" zaměří na Model Context Protocol a bezpečnostní rizika, která vznikají při propojování AI modelů s firemními daty, repozitáři, dokumenty, cloudovými službami nebo dalšími interními nástroji.
MCP servery se mohou stát novým zajímavým cílem útočníků. Přednáška proto ukáže jejich fungování z útočného pohledu, typy chyb, které se v těchto řešeních mohou objevovat, i situace, kdy se původně užitečný AI konektor může proměnit v cestu k citlivým informacím nebo akcím uvnitř firmy.
I jeden otevřený port může znamenat problém
Roman Kümmel se v přednášce "Je to jen otevřený port, co by se mohlo stát?" zaměří na bezpečnost síťových služeb, které jsou běžnou součástí prakticky každé IT infrastruktury. FTP, SMB, SMTP, DNS, DHCP, SNMP nebo SSH jsou pro chod systémů nezbytné, při nesprávném nastavení však mohou představovat bezpečnostní slabinu.
Účastníci získají praktický pohled na audit nejpoužívanějších síťových služeb, kontrolu jejich konfigurace a hledání známých zranitelností. Součástí budou také postupy a nástroje, které mohou bezpečnostní kontrolu infrastruktury zjednodušit a systematizovat.
Nové útoky fungují i proti modernímu Active Directory
Na zabezpečení podnikové infrastruktury naváže Lubomír Ošmera s přednáškou "Moderní útoky na Active Directory aneb co funguje i v prostředích s Windows Serverem 2025 a bez NTLM". Ukáže, že ani přechod na nejnovější serverové technologie a omezení starších autentizačních mechanismů automaticky neznamenají, že je prostředí před současnými útoky chráněno.
Přednáška představí moderní techniky kompromitace Active Directory, které mohou fungovat i v prostředích s Windows Serverem 2025 a bez klasických NTLM relay scénářů.
Zaměří se také na možnosti jejich detekce a na konkrétní kroky, kterými lze ochranu firemního prostředí posílit.
Když se z užitečného WSL2 stane bezpečnostní riziko
William Ischanoe se v přednášce "WSL2 aka LV-426 aneb Widlácká veselka na planetě Acheron" zaměří na bezpečnostní rizika spojená s Windows Subsystem for Linux 2, který umožňuje provozovat linuxové prostředí přímo ve Windows. Na praktických scénářích ukáže čtyři různé vektory útoku, jejichž prostřednictvím se může z užitečného nástroje stát cesta k napadení systému.
Věnovat se bude např. možnostem skrytého odposlechu a exfiltrace dat nebo klonování prostředí do vnořené či sousední virtualizace. Ukáže také, jak lze pomocí takto vytvořeného prostředí obcházet nebo paralyzovat bezpečnostní mechanismy, na které organizace běžně spoléhají.
Přednáška tak upozorní na rizika, která může přinášet propojení linuxového a Windows prostředí v případě, že není dostatečně zabezpečeno a kontrolováno.
Dále vystoupí Michael Grafnetter s příspěvkem Útoky Pass-the-Passkey a Jan Marek s tématem Windows Memory Internals.
Článek GOPAS, a.s. ze dne středa 7. října 2026
Další články od GOPAS, a.s.
14. ročník konference HackerFest proběhne již ve čtvrtek 8. října v Praze
Digitální dvojník z ukradených dat
AI gramotnost se přesouvá z IT do běžných profesí
Účastníci firemního vzdělávání preferují řešení konkrétních úkolů a reálných situací
Nepozorní zaměstnanci mohou z dovolené ohrozit celou firmu
GOPAS používá unikátní systém propojené výuky pro vzdělávání IT specialistů
Pozor na falešné WiFi sítě o letní dovolené
AI bez cloudu jako nový standard pro práci s citlivými daty
Rekvalifikace, které stát v roce 2026 podporuje nejvíce
Pracovní trh v IT se posouvá od formálních titulů směrem ke skutečným kompetencím
Největší IT konference TechEd 2026 propojí českou i mezinárodní technologickou scénu
Lokální umělá inteligence aneb když aplikace přemýšlí lokálně bez cloudu
Power BI Day 2026 hybridní konference
Jak Copilot mění styl práce s kancelářskými aplikacemi
První ročník konference AI Day
Nadměrné využívání AI nástrojů může vést k dekvalifikaci zaměstnanců
Digitální intenzita jako ukazatel přirozeného používání moderních technologií
Hackeři cílí na malé a střední firmy s nízkou úrovní kybernetické ochrany
Úklidový robot jako vstupní brána kybernetického útoku
AI Tactical Skills - školící program zaměřený na hacking dronů s využitím AI
V kurzu jsou zaměstnanci s dovednostmi v používání AI
Hybridní konference HackerFest 2025
Dva typy kurzů pro zájemce o OSINT
Bezpečnostní konference HackerFest 2025
Aktuální témata z oblasti Javy na konferenci JavaDays 2025
GOPAS získal akreditaci Ministerstva vnitra pro vzdělávání úředníků ve veřejné správě
Česká verze zkoušky PRINCE2 Foundation
Využijte dotované letní IT kurzy k rozvoji a vzdělávání
IT konference TechEd 2025 představuje další řečníky a témata
Alpha School demonstruje v praxi transformační potenciál umělé inteligence ve vzdělávání
GOPAS poskytuje nejkvalitnější výuku Microsoft technologií
TechEd 2025 přinese aktuální přehled nejdůležitějších novinek ze světa IT
Novinky a trendy v práci s daty na konferenci Power BI Day 2025
DeepSeek je pro firmy hodně rizikový
OSINT kurzy pro širokou veřejnost
Rok 2025 bude pro GOPAS rokem další expanze a inovací v oblasti IT školení
ChatGPT s funkcemi pro internetové vyhledávání
Nejnovější techniky a nástroje etického hackingu v kurzu Certified Ethical Hacker v13
GOPAS je partnerem soutěže IT SPY 2024
Copilot jako chytrý pomocník v kanceláři
Kompletní program konference HackerFest 2024
Sofistikované útoky hackerů s využitím AI
Workshop AI Azure Independent Response v rámci konference HackerFest 2024
HackerFest 2024 představí nejnovější trendy v oblasti hackingu
| Nabídka zaměstnání |